Školní blog
Kristina Sedeke: Právo v IT
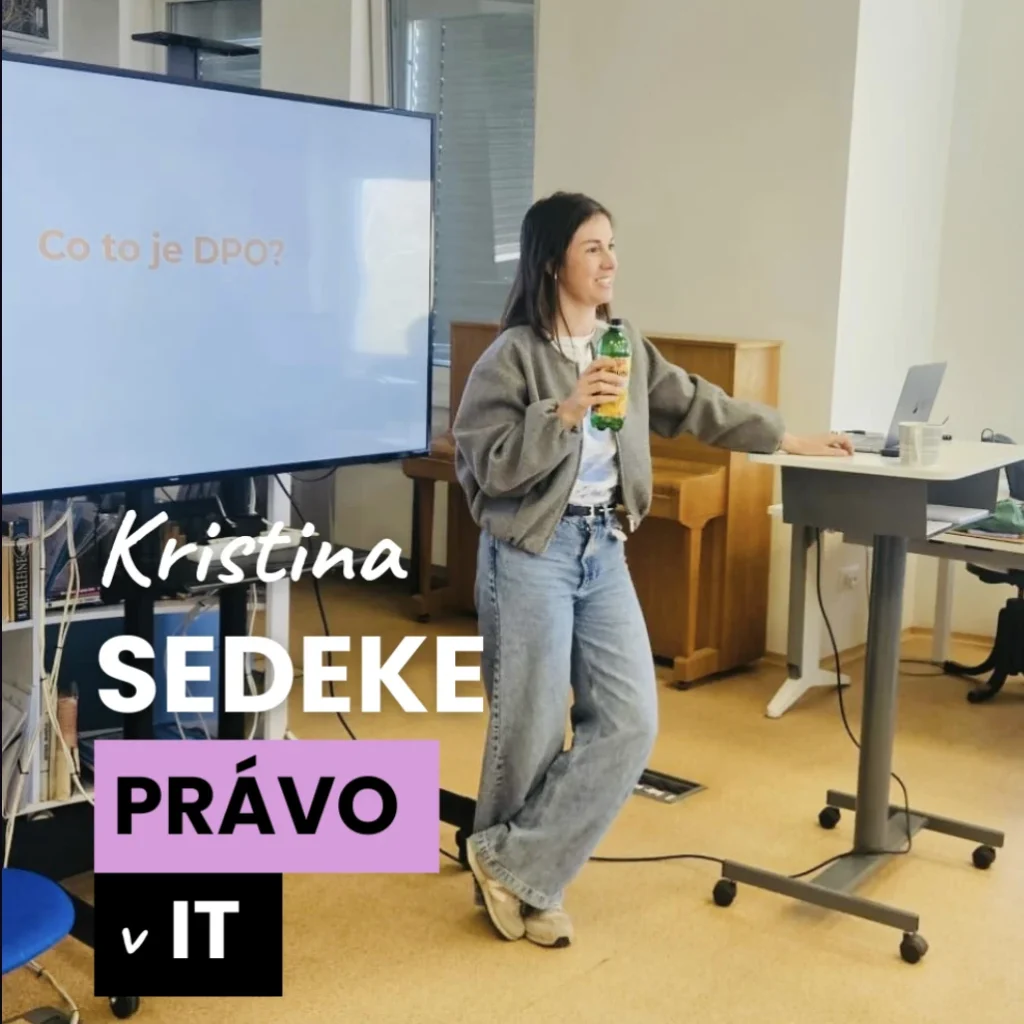
Co o vás ví TikTok a neví vaše máma? A co se stane, když se umělá inteligence rozhodne, že nejste dost dobrý soused? Technologie letí kupředu raketovým tempem a legislativa se je snaží s vyplazeným jazykem dohnat. Na našem gymnáziu ITG jsme měli vzácnou příležitost ponořit se do tajů IT práva pod vedením expertky Kristýny Sedeke. Přinášíme vám to nejzajímavější z její přednášky.
Když se řekne "právo na internetu", spousta z nás si představí jen otravné odklikávání cookies. Kristina Sedeke nám ale ukázala, že za zdánlivě nudnými zkratkami jako GDPR, NIS2 nebo DORA se skrývají pravidla, která chrání náš každodenní život, naše peníze i naši budoucnost.
GDPR aneb „Moje data jsou moje věc“
Od května 2018 žijeme v éře GDPR, které stojí na třech základních pilířích. Tím prvním je fakt, že naše data jsou náš majetek – firma si je nepůjčuje navždy, jsme to my, kdo je „pánem“ svých údajů. Dále máme právo vědět, co o nás firmy ví, a můžeme říct „STOP“. Pokud firma pravidla poruší, hrozí jí drakonické pokuty až do výše 20 milionů eur nebo 4 % z celosvětového obratu.
Zajímavým tématem bylo tzv. „právo být zapomenut“ (článek 17 GDPR). Představte si třicetiletého politika Adama, který v mládí napsal na internet nevhodný status a teď ho chce z Googlu smazat. Zatímco u běžného člověka by vyhledávač odkaz pravděpodobně smazal z důvodu zastaralosti, u veřejně činné osoby (politik) chrání zákon veřejný zájem – voliči mají právo znát jeho minulost.
AI Act: Algoritmus mě nesmí nespravedlivě soudit
Umělá inteligence (AI) je fascinující, ale potřebuje mantinely. Evropská unie proto přišla s tzv. AI Actem, který rozděluje AI systémy podle míry rizika.
Co je absolutně nepřijatelné a zakázané?
Social scoring a biometrická kategorizace: Systémy, které by lidi bodovaly a kádrovaly podle chování, jsou zakázány.
Analýza emocí: Váš šéf ani učitel nesmí používat AI k tomu, aby z vašeho hlasu na poradě či ve škole analyzoval, jak se cítíte.
Naopak generativní AI (jako je ChatGPT) nebo systémy tvořící „Deepfakes“ povoleny jsou, ale musí u nich být jasně a transparentně označeno, že obsah vygenerovala umělá inteligence.
NIS2: Nemocnice a elektrárny musí odolat hackerům
Zatímco dřív byla kyberbezpečnost starostí bank a elektráren, směrnice NIS2 ji rozšiřuje i na zdravotnictví (nemocnice nesmí „lehnout“ kvůli viru), potravinářství, dopravu nebo dokonce odpadové hospodářství.
Firmy, kterých se zákon týká, musí incidenty hlásit Národnímu úřadu pro kybernetickou a informační bezpečnost (NÚKIB) do 24 hodin. Právě v průběhu roku 2026 mají tyto instituce poslední termíny, aby zavedly patřičná technická a bezpečnostní opatření.
DORA: Aby banky fungovaly, i kdyby padaly trakaře
Když jde o peníze, jde o všechno. Zákon o digitální odolnosti (DORA) zajišťuje, že banky, pojišťovny a burzy musí ustát kybernetické hrozby. Novinkou je, že banky nyní ručí i za své IT dodavatele (např. Microsoft či Amazon), takže se už nemohou vymlouvat na to, že "chyba je u poskytovatele cloudu". Banky dokonce musí najímat tzv. etické hackery, aby testovali jejich systémy a hledali v nich skuliny.
Shrnutí na závěr?
Právo a technologie na sebe neustále narážejí a občas z toho létají jiskry. Přednáška Kristiny Sedeke nám na gymnáziu ITG ukázala, že zákony nejsou jen suché paragrafy, ale nástroje, které mají chránit to nejcennější – naše soukromí, bezpečí a spravedlivou společnost.
Děkujeme za skvělou a poučnou návštěvu!